- 1 : 26/11/07(土) 18:08:39 ID:TkCe
- もちろん全部変えて全部暗記が真の最強だが非現実的
なので実質的最強は、パスワードを手書きでメモすること
ただし、自分だけが知っている暗号ルールで暗号化すること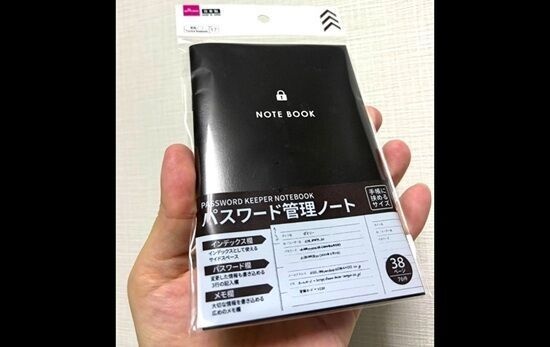
家に侵入した上で暗号解読しないと解けなくなるので万全といえる
- 2 : 26/11/07(土) 18:09:29 ID:9HrF
- >>1
これ盗んで家で暗号解読する - 5 : 26/11/07(土) 18:09:58 ID:TkCe
- >>2
そこまでされたらもう負けを認めるしかない
そもそも家に侵入されとる時点で終わりや - 3 : 26/11/07(土) 18:09:32 ID:cbbs
- 頭2文字メモしておけばどれかわかるからな
- 4 : 26/11/07(土) 18:09:34 ID:OrQV
- 解読するのに本人も悩むやつ
- 6 : 26/11/07(土) 18:10:17 ID:9Cif
- ワイがガチでやってる奴やん
暗号化+ランダムな英数字記号を挿入してるで - 7 : 26/11/07(土) 18:10:27 ID:TkCe
- >>6
あたまE - 8 : 26/11/07(土) 18:11:07 ID:9Cif
- >>7
なお半年くらいすると自分でも忘れて挿入された英数字に翻弄される模様 - 9 : 26/11/07(土) 18:11:26 ID:OrQV
- 楽天で買い物しようと思ったらパスワード合わなくて諦めた
- 10 : 26/11/07(土) 18:12:14 ID:T8Kp
- 火事で終わり
- 11 : 26/11/07(土) 18:12:50 ID:TkCe
- てか電子メモでも独自暗号化は有効だよな
下手に既存の暗号ルールとか生年月日とかに頼るからいかん
適当にタドコロコウジとか何となく覚えた人名を
1文字ずつ組み合わせていくだけで
情報とサンプルが少なすぎて解読は不能や - 12 : 26/11/07(土) 18:13:03 ID:6keH
- ええやん
ワイは固定の前半+サイト名みたいな感じや
810SenPai1919Rakuten
こんなん - 13 : 26/11/07(土) 18:13:20 ID:9Cif
- >>12
ニキの暗号解読しました - 14 : 26/11/07(土) 18:13:42 ID:TkCe
- >>12
犯人が淫夢厨だと終わりやね - 15 : 26/11/07(土) 18:13:45 ID:OrQV
- スマホのパスワードも分からんからアプリ入れられないわ
- 16 : 26/11/07(土) 18:13:50 ID:5zgM
- ワイは職場の可愛い子の名前プラス数字にしてる
- 17 : 26/11/07(土) 18:14:10 ID:Orf0
- 一応最後に天気とハイルサトルって書いとこう
- 18 : 26/11/07(土) 18:14:22 ID:6wGi
- ワイは最近はgoogleのパスワードマネージャーがあるからもう適当に乱れ打ちして保存してるで
Gagnmfiawepfji2!!#ROWqroq2jみたいにしてる - 23 : 26/11/07(土) 18:15:27 ID:TkCe
- >>18
そういうのがもう
Googleがお漏らししたらおしまいになったんや
Googleなら大丈夫やろが通用しなくなった - 25 : 26/11/07(土) 18:15:54 ID:6wGi
- >>23
googleがお漏らしした瞬間ワイの銀行やらクレカやらAmazonやら全部死ぬ - 19 : 26/11/07(土) 18:14:32 ID:KToe
- 中学の同級生の名前組み合わせてるわ
- 20 : 26/11/07(土) 18:15:04 ID:kwH2
- b!MIB=A@v,b2@b!VA.cx0=1n2][4MAN=
こんなんや - 22 : 26/11/07(土) 18:15:15 ID:6wGi
- >>20
もうこういうのじゃないと怖いわ - 21 : 26/11/07(土) 18:15:11 ID:N7t6
- 完全ランダムに見える数列やけどある言語3つ通過させると思いだせる感じにしてる
- 24 : 26/11/07(土) 18:15:36 ID:JHmK
- ワイは サイト名(最初大文字)+飼ってる犬の名前+315!
にしてるから簡単に覚えられる
たまに8文字以下のパスワードしろとか言ってくるサイトあるから万能ではないけど - 26 : 26/11/07(土) 18:16:02 ID:6keH
- >>24
文字数制限あるよななんでやろあれ - 28 : 26/11/07(土) 18:16:25 ID:9Cif
- >>24
以下!?そんなサイトあるんか…〇文字以上ってサイトはよく見るが
- 29 : 26/11/07(土) 18:16:50 ID:6wGi
- >>28
あるで 6文字以上20文字以内みたいな - 30 : 26/11/07(土) 18:16:51 ID:6keH
- >>28
NICOSとかそんなんやったわ
意図がわからん - 31 : 26/11/07(土) 18:17:31 ID:9Cif
- >>27
クレカの確認コードがいかに無力かって話よな…>>29
>>30
はえー…謎やな… - 27 : 26/11/07(土) 18:16:09 ID:6wGi
- 銀行はまだ平気か、「クレカ系は終わり
- 32 : 26/11/07(土) 18:17:32 ID:6wGi
- Googleのセキュリティが破られる未来が来るのだろうか
- 33 : 26/11/07(土) 18:17:54 ID:8IR3
- パスワードはChromeが変わりに覚えます!
断然Chrome! - 34 : 26/11/07(土) 18:18:08 ID:6wGi
- >>33
これどうなんやろ実際…便利なんやけども - 36 : 26/11/07(土) 18:18:24 ID:N7t6
- >>33
一見有効やけど結局その大元が攻撃された場合の脆弱性は残るで - 43 : 26/11/07(土) 18:19:45 ID:TkCe
- >>33
もう胡散臭さしかない
てかワイの中でチョロメってやたら持て囃されてるけど半分ウイルスみたいに入り込もうとしてくる印象で全然良いイメージない - 35 : 26/11/07(土) 18:18:22 ID:TkCe
- てかクレカとか通販ならわかるけど
必要もないのに個人情報たくさん入力させる企業の正当性はもう皆無になったな今でこそハッキングのせいで何でも片付けられてるけど
実際のところこいつら売りまくってただろ個人情報docomoですら売ってるんやぞ
- 37 : 26/11/07(土) 18:18:28 ID:JHmK
- 世界中のハッカーが四六時中GoogleとかAmazonにハッキング仕掛けてるんやろなぁ
- 42 : 26/11/07(土) 18:19:33 ID:6wGi
- >>37
GAFA企業はセキュリティ部門がもちろん24時間体制で監視と防御してるはずや - 38 : 26/11/07(土) 18:18:31 ID:6wGi
- やっぱオフラインのパスワード管理アプリやら入れてやった方がええのかな
- 39 : 26/11/07(土) 18:18:50 ID:6wGi
- 紙のメモ帳なんて無くすし
- 41 : 26/11/07(土) 18:19:21 ID:9Cif
- >>39
通帳と一緒に管理すれば無くすことはないやろ
セキュリティとしての重要性はまさに通帳級やし - 44 : 26/11/07(土) 18:19:58 ID:6wGi
- >>41
通帳は絶対無くさんしな確かに
大事な引き出しにしまっとる - 51 : 26/11/07(土) 18:21:32 ID:9Cif
- >>44
パスワードも入力して3日くらいは覚えてるもんやしメモは備忘録やからな - 40 : 26/11/07(土) 18:19:09 ID:N7t6
- 正直に言えばそこまで気にしてもトは思ってる、パスワードは扉の鍵やが窓から入ってくるハッカー相手に強固にしたところでとは思ってる
- 45 : 26/11/07(土) 18:20:09 ID:6keH
- Googleを完全に信用するのもありなんかなって最近は思ってる
- 48 : 26/11/07(土) 18:20:39 ID:N7t6
- >>45
信用するというよりはそこがやられるレベルならしゃあないと思える相手を見つけるべきやろな - 46 : 26/11/07(土) 18:20:19 ID:JHmK
- 通帳とか全く使わんようになったよな
- 47 : 26/11/07(土) 18:20:22 ID:9dc3
- そのルール作ってもサイトによって文字数制限あったり記号使えとか使うなとかあったりするから無理
- 55 : 26/11/07(土) 18:21:56 ID:TkCe
- >>47
この最近の記号使え使うな腹立つよな手間もかけず馬鹿でもできて安全安心なら
生体認証のみにすればええのに
パソコンでも別にできるしスマホ経由させればええだけなんやから - 49 : 26/11/07(土) 18:20:55 ID:6wGi
- 通帳が最近逆に役立ったこともあるわ。システムエラーでネットで遡れなくなった時通帳で確認できたし
会社のやが - 50 : 26/11/07(土) 18:21:30 ID:N7t6
- アナログの強味やな記録の手間そのものはでかいが記録した後の保存と閲覧性には優れてるっていう
- 52 : 26/11/07(土) 18:21:37 ID:DS5h
- メモ帳は無くなっちゃうのでNG
- 53 : 26/11/07(土) 18:21:53 ID:N7t6
- ワイは正直今使ってるパスワードは口では言えんわ、指で覚えてるから
- 54 : 26/11/07(土) 18:21:54 ID:JHmK
- パスワードは10文字以上にして下さい ←分かる
大文字を1つは入れて下さい ←まあ分かる
数字も1つは入れて下さい ←まあ分かる
記号も1つは入れて下さい ←あああああああああああああああああああああああああああああああ!!!!!!!!!!!(ブリブリブリブリュリュリュリュリュリュ!!!!!!ブツチチブブブチチチチブリリイリブブブブゥゥゥゥッッッ!!!!!!!) - 58 : 26/11/07(土) 18:22:46 ID:TkCe
- >>54
これ大半のやつが
「普段のパスワード@生年月日」にしてそう - 63 : 26/11/07(土) 18:24:13 ID:9Cif
- >>53
ワイもiPhoneは指で覚えてるわ
パッと出てこない>>58
記号使わせるなら使える記号を統一して欲しいンゴねぇ…_が安パイだけど - 56 : 26/11/07(土) 18:22:14 ID:6wGi
- でもお年寄りはむしろ紙のメモ帳にちゃんとメモってることが多いね。で、割と肌身離さず持ってる
- 57 : 26/11/07(土) 18:22:42 ID:N7t6
- >>56
だからタタく時はとりあえずふん縛るなりやっちゃう方が早くなるんやな - 59 : 26/11/07(土) 18:23:01 ID:6wGi
- >>57
せやなぁ、メモ帳奪われたら終わるわ - 60 : 26/11/07(土) 18:23:36 ID:JHmK
- ホモガキのパスワードはyaju114514!やろなぁ
- 62 : 26/11/07(土) 18:24:07 ID:6keH
- >>60
ワイ中学生のころ似たようなの使ってたで
一回不正侵入された - 61 : 26/11/07(土) 18:23:58 ID:6wGi
- ワイのばあちゃんもスマホの設定手伝った時メモ帳に全部パスワード書いてたわ
- 64 : 26/11/07(土) 18:24:21 ID:vHzq
- 前に使ってた携帯の番号と親父の生年月日で…
- 65 : 26/11/07(土) 18:24:51 ID:6wGi
- 昔パッパのガラケーのパスワード適当に1234って入れたらひらけたから見てみたら浮気の写真満載で草生えた
- 66 : 26/11/07(土) 18:25:27 ID:TkCe
- とりあえず2段階認証設定しとけば98パーセントくらい防げるらしいからそれは必ずしておこうな
- 67 : 26/11/07(土) 18:26:11 ID:6wGi
- >>66
流石にSMS認証とかも破るとなると難易度クッソ上がるやろうしな - 71 : 26/11/07(土) 18:27:46 ID:TkCe
- >>67
スマホそのもの奪われたとかじゃないと基本どうにもできんし
スマホ自体は奪われても生体認証ないと開かないとなると
あとはパスコードさえ突破されなければ防御完璧やね - 68 : 26/11/07(土) 18:26:14 ID:JHmK
- 秘密の合言葉が結構対策になる説
- 70 : 26/11/07(土) 18:27:41 ID:9Cif
- >>68
ストリーマーやインフルエンサーに100の質問で秘密の合言葉を流出させようとする手法があるらしいな親の旧姓はなんですか?とか聞いてパスワード忘れた時用の質問突破するらしい
頭良いなって思った - 72 : 26/11/07(土) 18:30:49 ID:TkCe
- >>70
この秘密の質問設定するときに
医師免許試験の禁忌肢みたいなのも設定させてほしいそれを回答に入れたら即座にロックされる
こうしておけば、その手の問題には禁忌ワードの方で答えるのが習慣になってリテラシー自体上がる - 73 : 26/11/07(土) 18:31:17 ID:9Cif
- >>72
はえー頭良いわね - 69 : 26/11/07(土) 18:26:44 ID:CX8I
- ワイもマルチパスワーダーやけど全部メモ帳アプリにメモしてるわ
- 74 : 26/11/07(土) 18:32:43 ID:JHmK
- ハッカー「ぐふふ…アイドルの登録してるサイトに侵入しちゃうぞ…」
サイト「秘密の合言葉:今の彼氏の名前は?」
ハッカー「……。」
最強のパスワード管理法、決定
おーぷんなんJ
コメント